Was ist die NIS-2-Richtlinie und wer ist davon betroffen?
Die Abkürzung NIS-2 steht für Network and Information Security Directive 2. Dabei handelt es sich um eine EU-weite Grundlage für Cybersicherheit, die die bisherige NIS-Richtlinie, auch bekannt als NIS-1, ablöst.
Ihr Ziel: Ein einheitlich hohes Schutzniveau für Netz- und Informationssysteme in der EU, insbesondere in gesellschaftlich und wirtschaftlich relevanten Sektoren wie Produktion, Chemie, Lebensmittel, Maschinenbau, Forschung und digitale Dienste.
Von NIS-2 betroffene Unternehmen:
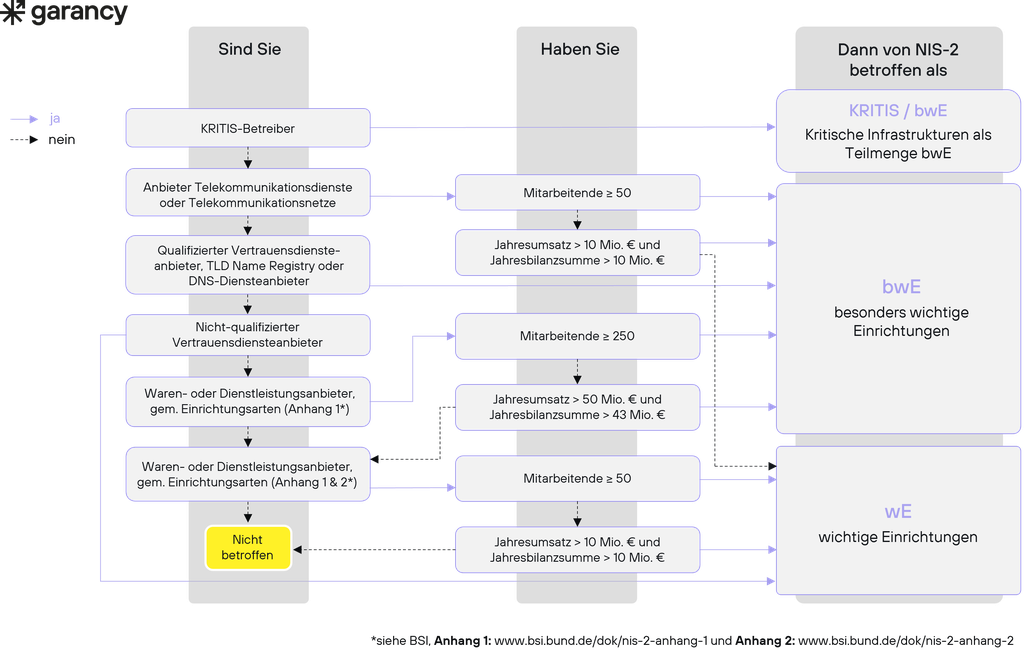
Mittelständische Unternehmen ab 50 Mitarbeitenden oder mehr als 10 Mio. € Jahresumsatz (wichtige Einrichtungen/ wE)
Großunternehmen ab 250 Mitarbeitenden oder mehr als 50 Mio. € Jahresumsatz (besonders wichtige Einrichtungen/ bwE)
Auch kleinere Unternehmen können durch Anforderungen der Lieferkette indirekt von NIS-2 betroffen sein.
NIS-2 betrifft insbesondere Betreiber Kritischer Infrastrukturen (KRITIS) und weitere Unternehmen aus verschiedenen Sektoren. Nicht vorrangig betroffen sind Unternehmen aus dem Finanz-, Versicherungs- und Gesundheitswesen – hier greift die EU-Verordnung DORA vor NIS-2.
Ist Ihr Unternehmen von NIS-2 betroffen?
Klicken Sie für eine vergrößerte Darstellung auf die Grafik und machen Sie den Test.
Ab wann gilt NIS-2?
Wichtige Daten auf einen Blick:
Veröffentlichung im EU-Amtsblatt: 27. Dezember 2022
Inkrafttreten auf EU-Ebene: 16. Januar 2023
Frist zur Umsetzung in nationales Recht für die EU-Mitgliedsstaaten: 17. Oktober 2024
Umsetzung in Deutschland: Das NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) wurde am 5. Dezember 2025 im Bundesgesetzblatt verkündet und ist am 6. Dezember 2025 in Kraft getreten. Die neuen Anforderungen gelten seither ohne Übergangsfrist.
Registrierung beim BSI: Betroffene Unternehmen mussten sich innerhalb von drei Monaten nach Inkrafttreten, also bis zum 6. März 2026, registrieren. Wer das noch nicht getan hat, sollte es umgehend nachholen.
Die wichtigsten NIS-2-Anforderungen für den Mittelstand
Die NIS-2 verpflichtet betroffene Unternehmen zu einem umfassenden Maßnahmenpaket, das weit über klassische IT-Sicherheit hinausgeht. Zu den zentralen Anforderungen zählen:
Registrierung: Meldung des Unternehmens als wichtige oder besonders wichtige Einrichtung beim Bundesamt für Sicherheit in der Informationstechnik (BSI)
Risikomanagement: Systematische Risikoanalyse und Bewertung der IT- und Cybersicherheitsrisiken, inkl. Dokumentation und Priorisierung von Maßnahmen
Technische & organisatorische Maßnahmen: Einführung von Identity Governance & Administration (IGA), Identity & Access Management (IAM), Multi-Faktor-Authentifizierung (MFA), Verschlüsselung und Notfallmanagement
Lieferkettensicherheit: Überprüfung und Absicherung der IT-Sicherheit bei allen relevanten Dienstleistern und Partnern (NIS-2-Lieferkette)
Meldepflichten: Schnelle Meldung von Sicherheitsvorfällen an die zuständigen Behörden
Verantwortlichkeiten: Klare Zuweisung von Rollen und Verantwortlichkeiten für Cybersicherheit – auch an die Geschäftsführung
Überwachung & Audit: Regelmäßige Überprüfung der Wirksamkeit der getroffenen Maßnahmen, inkl. externer Audits und Zertifizierungen (z. B. NIS-2- und ISO 27001-Zertifizierung)
Dokumentation: Lückenlose Dokumentation aller Prozesse und Maßnahmen zur Nachweisführung bei Prüfungen
Die NIS-2 ist eine umfangreiche Richtlinie zur Verbesserung der Cybersicherheit in der gesamten EU. Während die Umsetzung eine initiale Investition verlangt, bieten die geforderten Maßnahmen Unternehmen effektiven Schutz vor Schäden durch Cyberangriffe.
NIS-2-Umsetzung: Schritt für Schritt zur Compliance
Gerade für mittelständische Unternehmen ohne eigene Compliance-Abteilung ist die Umsetzung der NIS-2 eine Herausforderung. Da die Pflichten bereits gelten, ist jetzt Tempo gefragt. Die folgenden Schritte haben sich in der Praxis bewährt:
Ermitteln Sie anhand von Mitarbeiterzahl, Umsatz und Branche, ob Ihr Unternehmen unter die NIS-2 fällt. Falls ja, registrieren Sie sich beim BSI, sofern das noch nicht geschehen ist.
Identifizieren und bewerten Sie Ihre IT- und Cybersicherheitsrisiken.
Analysieren Sie, welche Anforderungen bereits erfüllt sind und wo Handlungsbedarf besteht.
Legen Sie fest, welche Maßnahmen kurzfristig, mittelfristig und langfristig umgesetzt werden müssen – nach Dringlichkeit, Aufwand und Ressourcen.
Bestimmen Sie Verantwortliche für IT-Sicherheit und Compliance, auch auf Geschäftsleitungsebene.
Erfassen Sie alle Maßnahmen, Prozesse und Ergebnisse revisionssicher.
Schulen Sie Ihr Team regelmäßig bezüglich Cybersecurity und NIS-2-Anforderungen.
Überwachen Sie die Wirksamkeit und passen Sie Maßnahmen bei Bedarf an.
NIS-2-Compliance mit IAM
Nutzen Sie auf NIS-2 spezialisierte Software wie Garancy, um Identity Governance & Administration, Zugriffsmanagement und Dokumentation effizient und revisionssicher umzusetzen.
Business Pain Points: Wie Sie Aufwand und Kosten minimieren
Viele Unternehmen fürchten den hohen Investitions- und Ressourcenbedarf bei der NIS-2-Umsetzung. Die gute Nachricht: Mit der richtigen Strategie und den passenden Tools lassen sich Aufwand und Kosten deutlich reduzieren.
So adressieren Sie die Pain Points:
Automatisierung: Moderne IGA- und IAM-Lösungen automatisieren viele Prozesse, z. B. Benutzer- und Rechteverwaltung, Zugriffsprotokollierung und Audit-Trails.
Zentrale Plattform: Eine integrierte Plattform wie die Garancy Suite bündelt alle Compliance-relevanten Prozesse, reduziert Schnittstellen und minimiert Fehlerquellen.
Schrittweise Umsetzung: Priorisieren Sie Maßnahmen nach Risiko und Aufwand, um Ressourcen gezielt einzusetzen.
Externe Beratung: Ziehen Sie bei Bedarf spezialisierte NIS-2-Beratung hinzu, um Know-how-Lücken zu schließen und Best Practices zu nutzen.
Förderprogramme: Prüfen Sie, ob Sie staatliche Fördermittel oder kostenfreie Angebote, z. B. CYBERsicher Check oder Webinare, nutzen können.
Haftungsrisiken und Bußgelder: Was droht bei Verstößen?
Seit Inkrafttreten des NIS2UmsuCG können Verstöße auch in Deutschland sanktioniert werden. Es drohen Bußgelder von bis zu 10 Mio. € oder 2 % des weltweiten Jahresumsatzes für besonders wichtige Einrichtungen und bis zu 7 Mio. € oder 1,4 % des Jahresumsatzes für wichtige Einrichtungen. Besonders relevant: Die Geschäftsführung haftet persönlich für die Einhaltung der NIS-2-Anforderungen.
NIS-2 und „made in Europe“: Zukunftsfähigkeit durch Compliance
Die NIS-2 ist mehr als ein regulatorisches Muss: Sie ist eine Chance, die digitale Resilienz Ihres Unternehmens zu stärken, Innovationsfähigkeit zu sichern und sich als vertrauenswürdiger Partner im europäischen Markt zu positionieren.
Gerade im globalen Wettbewerb – etwa durch protektionistische Tendenzen in den USA – wird „made in Europe“ zum Qualitätsmerkmal, insbesondere im Kontext der Rückgewinnung der digitalen Souveränität.
Fazit: NIS-2-Compliance als Wettbewerbsvorteil
Die NIS-2 stellt den Mittelstand vor große Aufgaben, bietet aber auch die Möglichkeit, IT-Sicherheit und Compliance auf ein neues Level zu heben. Da die Anforderungen in Deutschland bereits verbindlich gelten, sollten Unternehmen jetzt handeln. Mit einer klaren Strategie, modernen Tools wie der Garancy Suite und einem schrittweisen Vorgehen meistern Sie die Umsetzung effizient – und schützen Ihr Unternehmen nachhaltig vor Cyberrisiken und Haftungsfallen.
NIS-2-Compliance umsetzen
Sie möchten wissen, wie Sie die NIS-2-Anforderungen in Ihrem Unternehmen pragmatisch und ressourcenschonend umsetzen können?
Vereinbaren Sie jetzt ein unverbindliches Gespräch mit unseren IAM-Experten und erhalten Sie konkrete Impulse für Ihre NIS-2-Strategie!
Häufig gestellte Fragen
Unternehmen sind von NIS-2 betroffen, wenn sie mindestens 50 Mitarbeitende oder 10 Mio. € Umsatz haben und in einem relevanten Sektor tätig sind.
NIS-2 verlangt die Umsetzung vieler Vorgaben, darunter Risikoanalyse, technische und organisatorische Maßnahmen, Meldepflichten, Dokumentation, Lieferkettenmanagement und weitere.
Bei Nichteinhaltung der Vorgaben durch die NIS-2-Richtlinie drohen hohe Bußgelder und persönliche Haftung der Geschäftsführung.
Sie sollten zunächst die Betroffenheit prüfen, eine Risikoanalyse durchführen, Maßnahmen priorisieren, Verantwortlichkeiten definieren und eine Dokumentation aufbauen.
Besonders wichtige Einrichtungen sind Großunternehmen ab 250 Mitarbeitenden oder mit mehr als 50 Mio. € Jahresumsatz. Wichtige Einrichtungen sind mittelständische Unternehmen ab 50 Mitarbeitenden oder mit mehr als 10 Mio. € Jahresumsatz. Die Anforderungen sind ähnlich, die Bußgelder fallen jedoch unterschiedlich hoch aus.