Was ist eine Cyberbedrohung?
Eine Cyberbedrohung (Cyber Threat) ist ein potenziell schädliches Ereignis oder eine schädliche Aktivität, die die Vertraulichkeit, Integrität oder Verfügbarkeit von Systemen und Informationen beeinträchtigen kann.
Bedrohungen können von externen Angreifern ausgehen oder aus der eigenen Organisation kommen. Zu den sogenannten Insider Threats zählen etwa Angestellte, Auftragnehmer oder andere vertrauenswürdige Personen, die die Unternehmenssicherheit unbeabsichtigt gefährden oder ihre Zugriffsrechte absichtlich missbrauchen.
Wichtig ist, Bedrohungen von Schwachstellen zu unterscheiden. Eine Schwachstelle ist eine Sicherheitslücke, die ein Angreifer ausnutzen kann. Viele der nachfolgend beschriebenen Cyberrisiken sind Schwachstellenkategorien und keine eigenständigen Angriffsmethoden. Wer beides versteht, kann Schwachstellen leichter erkennen, Sicherheitsmaßnahmen priorisieren und fundierte Entscheidungen zum Schutz seiner Systeme und Daten treffen.
12 Cyberrisiken, mit denen sich Unternehmen befassen sollten
1. Fehlerhafte Zugriffskontrolle
Zugang zu einem System sollte nicht automatisch bedeuten, auf alles darin zugreifen zu können. Eine fehlerhafte Zugriffskontrolle liegt vor, wenn Anwendungen nicht durchsetzen, was authentifizierte oder nicht authentifizierte Benutzer tun dürfen. So kann ein Angreifer beispielsweise eine URL manipulieren, um auf die Datensätze eines anderen Benutzers zuzugreifen, oder fehlende Autorisierungsprüfungen ausnutzen, um administrative Aktionen auszuführen.
Organisationen sollten Autorisierungsprüfungen serverseitig durchsetzen, wo sinnvoll Role-Based Access Control (RBAC) einsetzen und das Least-Privilege-Prinzip befolgen. Regelmäßige Zugriffsprüfungen und automatisierte Identity-Lifecycle-Prozesse tragen dazu bei, dass Berechtigungen stets zu den aktuellen Aufgaben passen.
2. Kryptografische Fehler
Verschlüsselung schützt sensible Informationen – aber nur, wenn sie korrekt umgesetzt ist. Kryptografische Fehler können Passwörter, personenbezogene Daten, Finanzdaten und andere vertrauliche Informationen preisgeben. Typische Schwachpunkte sind veraltete kryptografische Algorithmen, ein unzureichendes Schlüsselmanagement und fehlende Verschlüsselung.
Organisationen sollten etablierte Verschlüsselungsstandards verwenden, kryptografische Schlüssel schützen und angemessene Richtlinien für die Schlüsselrotation (Key Rotation) anwenden. Transport Layer Security (TLS) schützt Daten bei der Übertragung. Sensible Passwörter sollten mit geeigneten Passwort-Hashing-Verfahren gespeichert werden, nicht mit umkehrbarer Verschlüsselung.
3. Sicherheitsrelevante Fehlkonfiguration
Manchmal liegt das Problem nicht in einem raffinierten Angriff, sondern in einer Konfiguration, die nie richtig abgesichert wurde. Standardzugangsdaten, unnötige Dienste, übermäßige Berechtigungen und offen erreichbare Administrationsoberflächen können vermeidbare Sicherheitsrisiken schaffen.
Standardisierte Configuration Baselines, automatisierte Sicherheitsprüfungen und regelmäßige Reviews helfen Organisationen, diese Schwachstellen zu erkennen und zu beheben. Infrastructure as Code und sichere Deployment-Prozesse können außerdem die Konsistenz über verschiedene Umgebungen hinweg verbessern.
4. Injection-Schwachstellen
Injection-Schwachstellen entstehen, wenn Anwendungen nicht vertrauenswürdige Eingaben so verarbeiten, dass Angreifer Befehle oder Abfragen beeinflussen können. SQL Injection ist ein bekanntes Beispiel: Erstellt eine Anwendung Datenbankabfragen aus nicht vertrauenswürdigen Eingaben, ohne angemessene Schutzmaßnahmen zu treffen, können Angreifer diese Abfragen manipulieren.
Prepared Statements, parametrisierte Abfragen, eine angemessene Eingabevalidierung und Secure-Coding-Praktiken verringern das Injection-Risiko.
5. Fehler bei Identifizierung und Authentifizierung
Ein gültiger Benutzername garantiert noch keine legitime Anmeldung. Schwache Passwörter, wiederverwendete Zugangsdaten, unzureichende Authentifizierungsmechanismen und schlecht geschützte Anmeldeprozesse können unbefugten Zugriff ermöglichen. Ein Beispiel ist Credential Stuffing: Angreifer probieren Kombinationen aus Benutzername und Passwort aus, die aus früheren Datenlecks stammen.
Multi-Faktor-Authentifizierung (MFA), Passkeys als phishing-resistente Alternative zu klassischen Passwörtern, strenge Authentifizierungsrichtlinien, Prüfungen auf kompromittierte Passwörter und ein angemessener Schutz vor automatisierten Anmeldeversuchen können diese Risiken deutlich senken.
Authentifizierung bestätigt die Identität, während Autorisierung festlegt, worauf diese Identität zugreifen darf – beides muss ineinandergreifen.
6. Fehler bei der Software- und Datenintegrität
Organisationen sind auf Software-Updates, externe Bibliotheken und automatisierte Deployment-Prozesse angewiesen. Lässt sich die Integrität dieser Komponenten nicht überprüfen, können Angreifer Schadcode einschleusen oder Daten manipulieren, ohne dass es auffällt.
Mögliche Schwachstellen sind kompromittierte Software-Updates, unsichere Build-Pipelines und eine unzureichende Überprüfung der Herkunft von Drittanbieter-Komponenten. Solche Angriffe auf die Software-Lieferkette (Supply Chain Attacks) setzen an der Vertrauenswürdigkeit an: Die Software wirkt legitim, wurde aber auf dem Weg zum Unternehmen verändert.
Organisationen sollten Herkunft und Integrität von Software verifizieren, Entwicklungs- und Deployment-Pipelines schützen sowie geeignete Maßnahmen zu Code Signing und Dependency Management umsetzen.
7. Mängel bei Security Logging und Monitoring
Ohne ausreichendes Security Logging und Monitoring bleiben verdächtige Aktivitäten möglicherweise unentdeckt oder lassen sich nach einem Vorfall nur schwer nachvollziehen. Relevant sind unter anderem fehlgeschlagene Anmeldeversuche, Aktivitäten privilegierter Konten, Änderungen an Berechtigungen und ungewöhnliche Zugriffsmuster.
Zentrales Logging, definierte Alarmierungsprozesse und Lösungen für Security Information & Event Management (SIEM) unterstützen Security-Teams dabei, verdächtige Aktivitäten zu erkennen und zu untersuchen. Logs sollten vor unbefugter Veränderung geschützt und entsprechend den geltenden Anforderungen aufbewahrt werden.
8. Server-Side Request Forgery (SSRF)
Server-Side Request Forgery tritt auf, wenn Angreifer serverseitige Funktionen einer Anwendung manipulieren, um Anfragen an unbeabsichtigte Ziele zu senden. Je nach Umgebung kann dies Zugriff auf interne Dienste oder Ressourcen ermöglichen, die für den Angreifer eigentlich nicht erreichbar sein sollten.
Organisationen können SSRF-Risiken durch eine strikte Validierung von Zieladressen, geeignete Einschränkungen für ausgehenden Netzwerkverkehr, Netzwerksegmentierung und ein sicheres Anwendungsdesign verringern.
9. Anfällige und veraltete Komponenten
Moderne Anwendungen nutzen zahlreiche Bibliotheken, Frameworks und Abhängigkeiten von Drittanbietern. Während es bei Punkt 6 um die Frage geht, ob Software manipuliert wurde, steht hier die Komponente selbst im Fokus: Sie ist authentisch, aber verwundbar.
Enthält sie bekannte Schwachstellen oder wird sie nicht mehr gepflegt, können Angreifer Lücken ausnutzen, für die es bereits dokumentierte Abhilfemaßnahmen gibt. Oft liegt das Problem nicht in der Technik, sondern darin, dass Updates fehlen oder niemand weiß, welche Komponenten überhaupt im Einsatz sind.
Organisationen sollten ein Inventar ihrer Softwarekomponenten führen, Meldungen zu Schwachstellen beobachten, die Behebung nach Risiko priorisieren und verlässliche Update-Prozesse etablieren. Software Composition Analysis (SCA) kann dabei unterstützen.
10. Unzureichende Autorisierungslogik
Ein User kann korrekt authentifiziert sein und trotzdem Zugriff auf Funktionen oder Informationen erhalten, die diese Person nicht nutzen dürfen sollte. Eine unzureichende Autorisierungslogik liegt vor, wenn Anwendungen uneinheitliche oder fehlerhafte Entscheidungen über Berechtigungen treffen – etwa wenn geprüft wird, ob jemand angemeldet ist, nicht aber, ob die Person eine Transaktion freigeben darf.
Autorisierungsregeln sollten eindeutig definiert, konsequent serverseitig durchgesetzt und anhand relevanter Geschäftsszenarien getestet werden. Diese Kategorie überschneidet sich mit der fehlerhaften Zugriffskontrolle, rückt aber Schwächen in der Konzeption und Umsetzung von Autorisierungsentscheidungen in den Mittelpunkt.
11. Schwachstellen in der Geschäftslogik
Nicht jede Sicherheitslücke entsteht durch eine fehlende technische Schutzmaßnahme. Manchmal funktioniert eine Anwendung genau so, wie sie programmiert wurde – aber die zugrunde liegenden Geschäftsregeln erlauben unbeabsichtigte Aktionen. Beispiele sind die Manipulation von Transaktionsabläufen, das Ausnutzen unvollständiger Freigabe-Workflows oder das Umgehen geschäftlicher Einschränkungen.
Für solche Schwachstellen reichen automatisierte Scans nicht aus. Entwickler, Qualitätssicherung und Fachbereiche müssen gemeinsam bewerten, wie sich Workflows missbrauchen ließen. Sicherheitstests sollten daher realistische Geschäftsszenarien und mögliche Missbrauchsfälle (Misuse Cases) einbeziehen.
12. Unsichere Praktiken in der Softwareentwicklung
Sicherheitslücken können sich schon lange vor dem Deployment in eine Anwendung einschleichen. Unzureichende Code-Reviews, fehlende Sicherheitsanforderungen, mangelhafte Tests und schlecht verwaltete Abhängigkeiten können dazu führen, dass Schwachstellen unentdeckt bleiben.
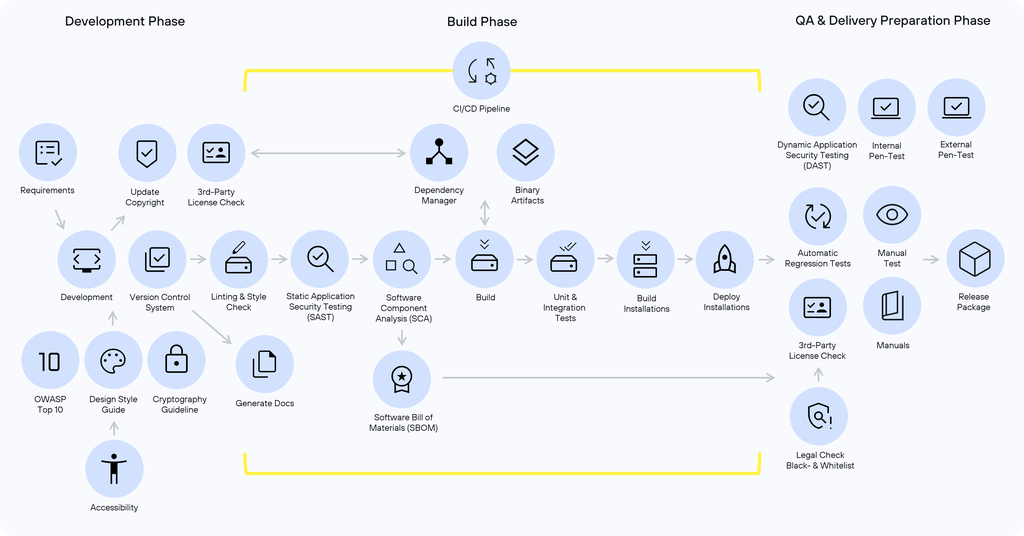
Ein Secure Development Lifecycle verankert Sicherheit in Planung, Entwicklung, Test und Deployment. Bewährte Praktiken sind:
Secure-Coding-Standards und Peer Reviews
Static Application Security Testing (SAST)
Software Composition Analysis (SCA)
Dynamische Sicherheitstests und Penetrationstests
Definierte Prozesse zur Behebung von Schwachstellen
Sicherheit sollte von Anfang an Teil der Softwareentwicklung sein – und nicht erst eine zusätzliche Prüfung kurz vor dem Release.
Welchen Beitrag leistet Identity Management zur Unternehmenssicherheit?
Die zuvor genannten Cybersecurity-Risiken erfordern unterschiedliche Sicherheitsmaßnahmen. Verschlüsselung, sichere Softwareentwicklung, Netzwerkkontrollen, Monitoring und Schwachstellenmanagement adressieren jeweils bestimmte Sicherheitslücken. Identity & Access Management (IAM) beantwortet eine weitere zentrale Frage: Wer darf auf welche Systeme und Daten zugreifen – und warum?
Ein strukturierter IAM-Ansatz kann Organisationen dabei helfen,
Identitäten, Rollen und Berechtigungen zentral zu verwalten,
die Vergabe und den Entzug von Zugriffsrechten zu automatisieren,
rollenbasierte Berechtigungen anzuwenden und das Least-Privilege-Prinzip umzusetzen,
bestehende Berechtigungen durch Rezertifizierungsprozesse zu überprüfen,
die Transparenz und Nachvollziehbarkeit über angebundene Systeme hinweg zu verbessern.
Diese Fähigkeiten sind besonders relevant für Access Governance, übermäßige Berechtigungen und die Risiken durch Konten, die nicht mehr benötigt werden. Garancy unterstützt Organisationen mit zentralem Identity Management, automatisierten Lifecycle-Prozessen, Rollen- und Berechtigungsmanagement sowie Rezertifizierungs-Workflows.
Dabei gilt jedoch: IAM ersetzt weder sichere Anwendungsentwicklung noch Verschlüsselung oder Bedrohungserkennung. Es ergänzt diese Maßnahmen, indem es Organisationen hilft, die Kontrolle über Identitäten und Zugriffsrechte zu behalten.
Fazit: Cybersecurity braucht mehr als eine Verteidigungslinie
Die gängigen Bedrohungen und Schwachstellen zu kennen, ist ein wichtiger Ausgangspunkt. Wirksame Cybersecurity hängt aber davon ab, dieses Wissen in konsequente Prozesse und passende Kontrollen zu übersetzen.
Sichere Entwicklungspraktiken verringern Schwachstellen in Anwendungen, Monitoring unterstützt die Erkennung verdächtiger Aktivitäten, starke Authentifizierung schützt den Zugang zu Systemen, und ein strukturiertes Identity Management stellt sicher, dass Berechtigungen zu den fachlichen Verantwortlichkeiten passen.
Das Ziel ist nicht, jedes denkbare Risiko auszuschließen, sondern die relevanten Schwachstellen zu identifizieren, die Angriffsfläche zu verkleinern und bei Sicherheitsvorfällen wirksam zu reagieren.
Fragen zu Identity & Access Management?
Wie zentrale Rollen, automatisierte Zugriffsprozesse und regelmäßige Berechtigungsprüfungen die eigene Sicherheitsstrategie unterstützen können, lässt sich in einem unverbindlichen Gespräch klären. Unser Team hilft Ihnen dabei einzuschätzen, welcher Ansatz zu Ihrer Organisation und IT-Umgebung passt.